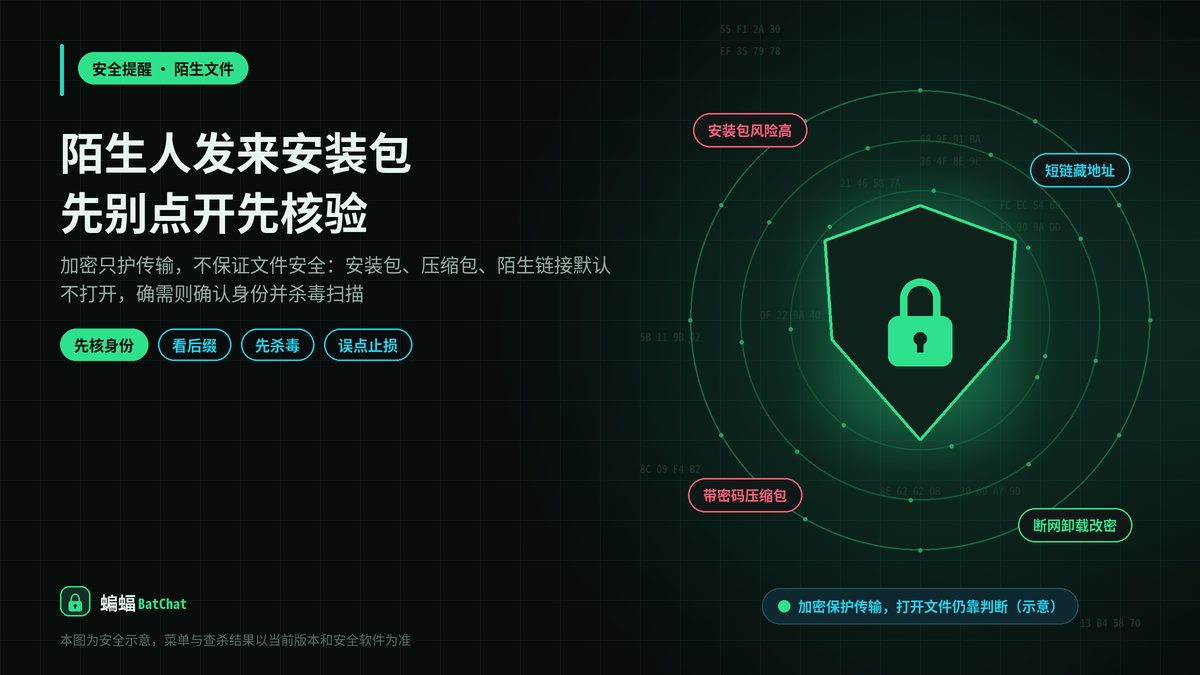
蝙蝠的端到端加密保护的是消息和文件在传输途中不被旁人偷看,并不保证对方发来的安装包、压缩包或链接本身是安全的。陌生人甚至可疑联系人发来的安装包、可执行文件、带密码的压缩包,以及来路不明的网页链接,原则上都不要点开;确实业务上需要打开时,先通过其他渠道确认对方身份,再用杀毒软件扫描,并尽量在隔离环境中处理。如果已经误点或误装,立刻断网、卸载可疑应用、全盘查杀并修改重要密码。下面按风险类型、检查清单、正确打开方式和误点后的止损步骤详细说明。
为什么端到端加密不能保证文件本身安全
很多人以为“加密聊天软件里收到的文件就比较安全”,这是常见误解。加密解决的是传输通道问题:文件从对方手机到你手机的过程中,中间节点很难直接读出内容。但文件内容本身是对方写好再发出的,对方完全可以发一个恶意安装包,加密只会把它完整、私密地送到你手上,并不会替你判断这是不是木马。
同样,链接也只是一串地址。加密不会告诉你这个页面是不是仿冒登录页、是不是会自动下载恶意程序。因此在蝙蝠里收到文件或链接时,仍然要按“发送人是否可信、内容是否在预期之内、后缀和文件名是否可疑”来判断,而不是因为用了加密聊天就放松警惕。
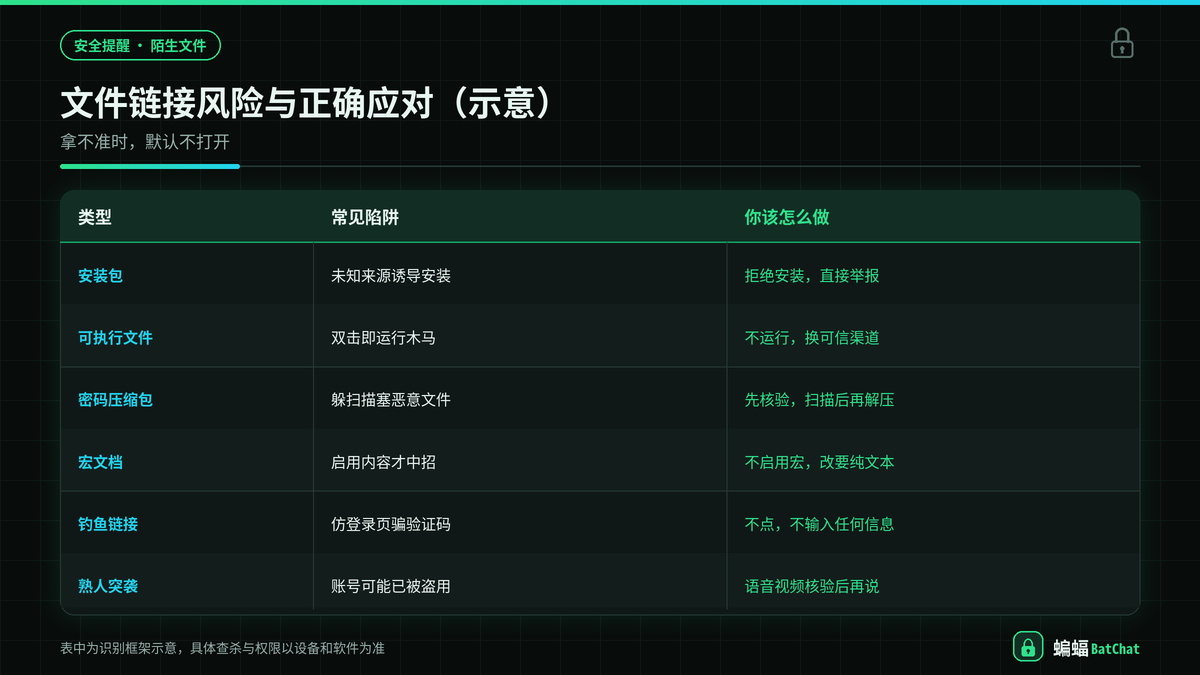
高风险文件类型:安装包、可执行文件、带密码压缩包、宏文档
下面几类文件在聊天场景里风险特别高,陌生人发来时默认按“不要打开”处理,熟人突然发来且没有事先说明的,也要多问一句。
- 手机安装包类文件:常见后缀包括安卓安装包等,一旦允许安装未知来源应用,恶意程序可能读取短信、通讯录,甚至尝试劫持支付验证码,这类文件对普通用户几乎没有正当打开理由。
- 电脑端可执行文件:例如各类安装程序或脚本,双击后可能直接运行木马,窃取浏览器保存的密码、钱包助记词或远程控制你的电脑,收到后不要为了“帮对方试一下”就运行。
- 带密码的压缩包:对方发压缩包后再私发密码,经常是为了躲开部分自动扫描机制;里面可能藏着安装包或宏文档,而你解压并打开时系统已经开始执行有害内容。
- 带宏或要求“启用编辑/启用内容”的办公文档:正规业务文档很少需要你主动开启宏,一旦点了启用,恶意代码就可能在本机执行,造成文件被加密勒索或账号被盗。
此外,伪装成图片或文档的双后缀文件名也要警惕,例如看起来像照片、点开却提示安装或运行。遇到任何“必须立刻安装才能继续聊天/收款/认证”的文件,都应直接拒绝。
链接风险:钓鱼登录、恶意下载、短链隐藏真实地址
链接比文件更常见,也更容易让人放松。对方可能发来“账号异常请重新登录”“包裹待签收”“有一笔奖金待领取”之类的文案,配一个看起来很正规的短链接。点进去后常见三类风险。
- 钓鱼登录页:页面模仿你常用的邮箱、网盘、支付或社交账号登录界面,一旦输入账号密码或验证码,对方就能接管你的真实账号,随后继续骗你的联系人。
- 诱导下载页:页面不断弹出“你的系统需要更新”“播放器缺失请安装”等提示,诱导你下载安装包;有的页面甚至会在你点击任意按钮后自动开始下载。
- 短链与跳转链:真实地址被缩短或多次跳转,肉眼很难看出最终落点;有的链接还会根据你的手机系统自动跳到不同陷阱页,更难事先判断。
在蝙蝠里,链接同样以当前版本的打开方式为准:有的会内置预览,有的会跳到系统浏览器。无论哪种方式,只要发送人不可信或内容不在预期内,都不要点,更不要在打开的页面里输入任何密码、验证码或银行卡信息。
判断是否打开的检查清单
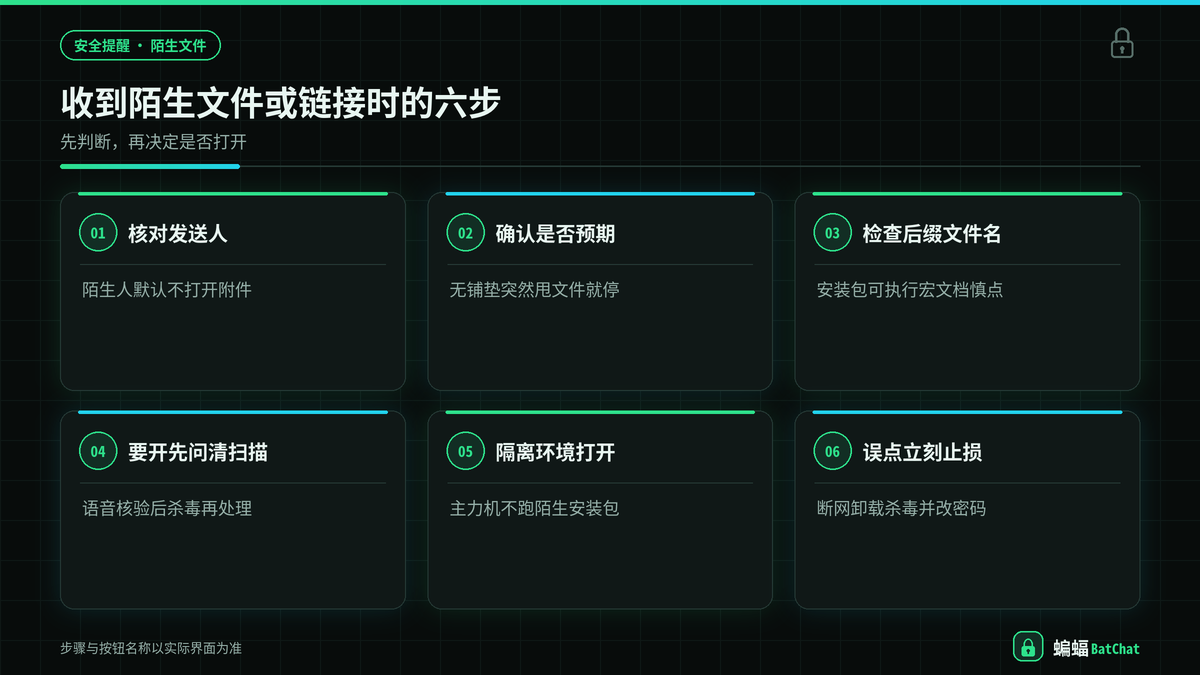
拿不准要不要打开时,按下面三条逐项核对。只要有一条答不上来,就先不要点,宁可多问一句,也不要事后补救。
发送人是否确认可信
- 对方是刚刚通过搜索或扫码加上的陌生人,还是已经长期稳定联系、身份可核验的熟人;刚加上就发文件或链接的,默认不可信。
- 即使显示为熟人昵称,也要确认账号没有被盗:可以语音或视频核验,或者让对方做只有本人知道的随机动作,核验不了就先不要打开附件。
- 对方是否突然换了一种说话方式、催得很急、要求你“马上安装才能看内容”,这类时间压力往往是社会工程手段,用来压缩你的判断时间。
是否在预期之内
- 你们之前有没有约好要传这个文件或打开某个页面;毫无铺垫突然甩来安装包或压缩包,本身就不正常。
- 文件用途是否说得清楚:是合同、照片、资料,还是含糊的“重要东西你打开看看”;说不清用途的附件,优先拒绝。
- 是否要求你关闭杀毒软件、开启未知来源安装、或者到设置里“信任企业证书”——正规需求几乎不会让普通用户做这些危险操作。
文件名和后缀是否可疑
- 后缀是否是安装包、可执行文件、脚本或带宏文档;若对方声称是图片或文档,后缀却对不上,直接当作高风险处理。
- 文件名是否刻意模仿系统更新、银行通知、快递单据,或使用大量空格、特殊符号把真实后缀藏在后面,这类手法很常见。
- 压缩包是否额外要求密码,且密码只在私聊里发;可以要求对方改用你们都信任的网盘或当面拷贝,坚持用加密聊天硬塞密码包的,提高警惕。
确实需要打开时的做法:先问清、用杀毒软件扫描
工作或生活里有时确实要接收安装包或资料,这时不要图快,按可控流程处理,把风险降到可接受范围。
- 先通过电话、视频或当面确认:确认是对方本人要发、文件用途是什么、后缀应该是什么,必要时让对方改发为在线预览链接或纯文本说明。
- 下载后先不要运行:用本机或电脑上的杀毒软件、安全软件做一次完整扫描;压缩包先扫描再解压,解压出的安装包再扫一次。
- 尽量在隔离环境打开:例如专用电脑、虚拟机或临时测试机,不要在存有网银、加密货币钱包或大量工作资料的主力设备上直接运行陌生安装包。
- 安装权限最小化:安卓设备临时开启未知来源安装后,用完立刻关闭;不要授予短信、通讯录、无障碍或设备管理器等高危权限,除非你完全清楚用途。
- 保留证据:保存发送人昵称、发送时间和文件名截图,一旦后续发现异常,方便向平台举报并配合排查。
如果对方拒绝配合核验、坚持让你“现在就装”,宁可暂停这件事,也不要为了省事承担整台手机被控的风险。蝙蝠再安全,也替代不了你对文件来源的判断。
已经点开或安装了怎么办:断网、卸载、杀毒、改密码
如果已经误点链接、运行了安装包或解压打开了可疑文件,越早止损越好。按下面顺序做,不要先急着继续点“允许”或“继续安装”。
- 立刻断开网络:打开飞行模式或关闭无线网络和移动数据,减少木马外传验证码、远控指令下发的机会,必要时直接关机再拿到安全环境处理。
- 卸载可疑应用:到系统应用列表里找到刚装的陌生应用及其关联应用,全部卸载;若无法卸载,检查是否被设为设备管理员或无障碍服务,先撤销这些权限再删。
- 全盘杀毒并检查异常:用可信安全软件做一次全面扫描,查看是否有陌生管理员账号、异常启动项、短信转发规则或未知的辅助功能开关。
- 修改重要密码:在另一台相对干净的设备上,修改邮箱、社交账号、网银和支付相关密码,并打开二次验证;曾在钓鱼页输入过验证码的账号优先处理。
- 联系银行与平台:若涉及支付、验证码或银行卡信息,马上联系开户银行或支付平台说明情况,询问是否需要冻结或加强风控;同时在蝙蝠内举报该发送人。
- 观察后续几天:留意短信是否被莫名转发、账号是否异常登录、联系人是否收到以你名义发出的借钱信息,一旦发现异常立刻再次排查并告知可能受影响的人。
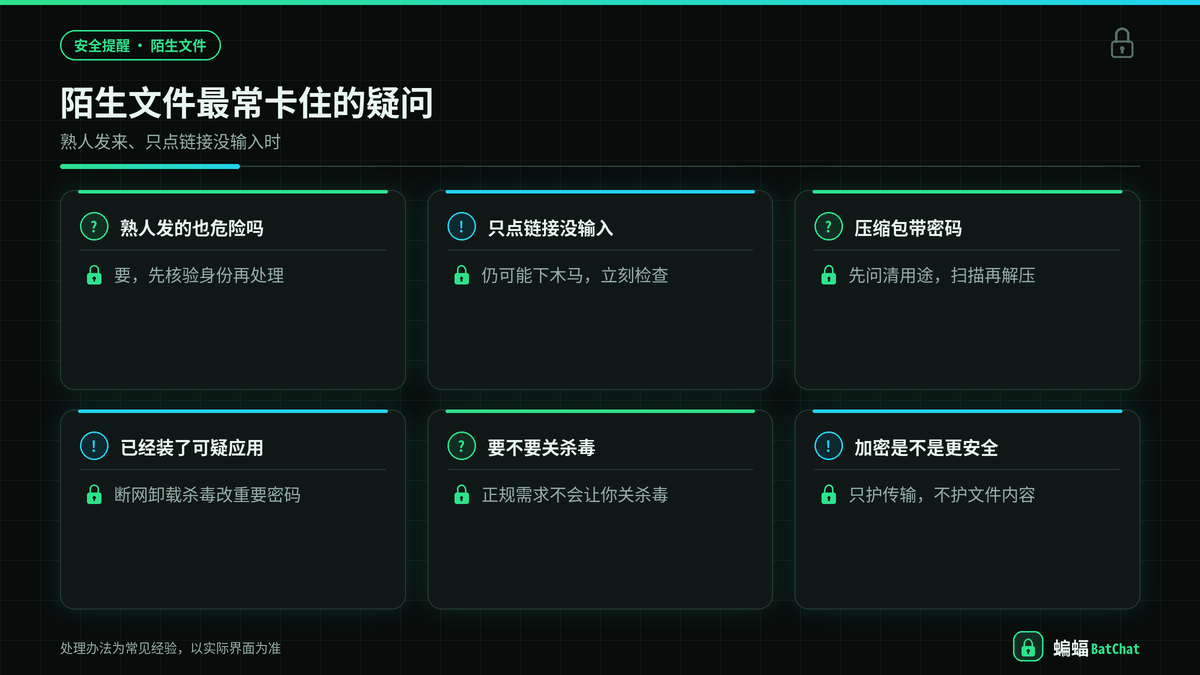
常见问题
熟人发来的文件也要小心吗
要。熟人账号被盗后,最常见的第一步就是群发文件或链接。只要内容突然、催得急、后缀高风险,就先用语音视频或只有你们知道的问题核验身份。核验通过且文件在预期之内,再按扫描流程处理;核验失败就按陌生人文件对待,并提醒对方账号可能已失窃。
只是点开链接没有输入信息,还有危险吗
仍有风险。有的页面会尝试驱动下载、利用浏览器漏洞,或通过恶意脚本收集设备信息;还有的页面会诱导你“再点一下才能关闭广告”。更稳妥的做法是:不可信链接根本不要点;若已经点开但未输入任何信息,立刻关掉页面,检查是否有不明下载或新装应用,并观察账号是否出现异常登录提示。
总结一句:在蝙蝠里收到安装包、压缩包或链接时,先问“谁发的、为什么发、后缀正不正常”,而不是先点开。加密保护传输,安全打开文件靠的是你的判断和基本防护习惯。